Configurarea Grafana cu Apache Reverse Proxy
Grafana este una dintre cele mai populare platforme de vizualizare și monitorizare a datelor, însă în majoritatea cazurilor nu vrem să expunem direct portul implicit (3000) către internet. O soluție elegantă este configurarea unui reverse proxy cu Apache, care să redirecționeze traficul prin HTTPS și să facă accesul mai prietenos pentru utilizatori. În acest articol, îți arăt pas cu pas cum să configurezi Grafana pentru a fi accesat printr-un reverse proxy pe Apache, folosind un subpath de tipul https://domeniu.tld/grafana
 DacianFD84
1. Editarea configurației Apache
Mai întâi, deschidem fișierul de configurare SSL pentru Apache:
Adăugăm următoarele linii pentru a seta reverse proxy-ul către instanța Grafana:
Notă: Adresele IP și domeniul trebuie adaptate la infrastructura ta. În exemplu, serverul Grafana rulează local pe IP-ul
192.168.1.2și portul3000.
2. Configurarea Grafana pentru subpath
Fișierul principal de configurare Grafana este:
În secțiunea [server] modificăm următoarele valori:
Astfel, Grafana știe că va fi servit din subpath-ul /grafana și va rescrie corect toate resursele statice (CSS, JS, imagini).
3. Repornirea serviciilor
După modificările făcute, repornim serviciile implicate:
4. Testarea configurației
Accesează în browser adresa:
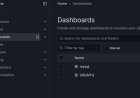
Dacă totul este configurat corect, ar trebui să vezi interfața Grafana, servită prin Apache reverse proxy.
Concluzie
Configurarea Grafana printr-un reverse proxy cu Apache aduce mai multe avantaje:
-
acces securizat prin HTTPS,
-
posibilitatea de a integra Grafana într-un portal existent,
-
eliminarea expunerii portului implicit 3000.
Această metodă este ideală pentru administratori care doresc să ofere acces la Grafana într-un mod sigur și profesionist, fără a compromite securitatea rețelei.